

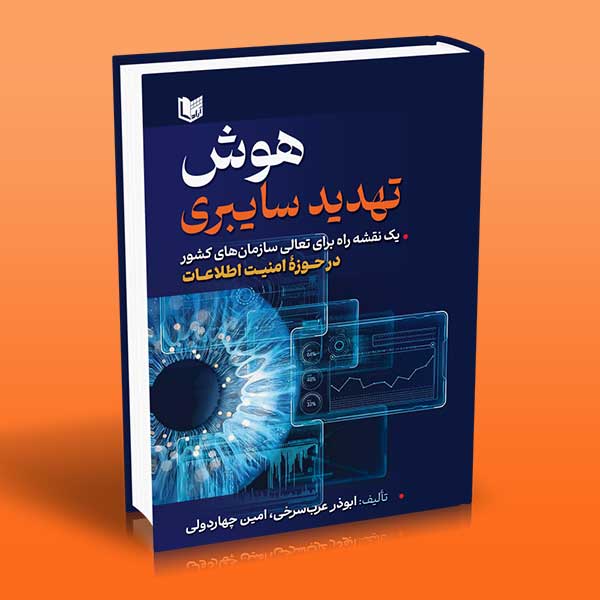
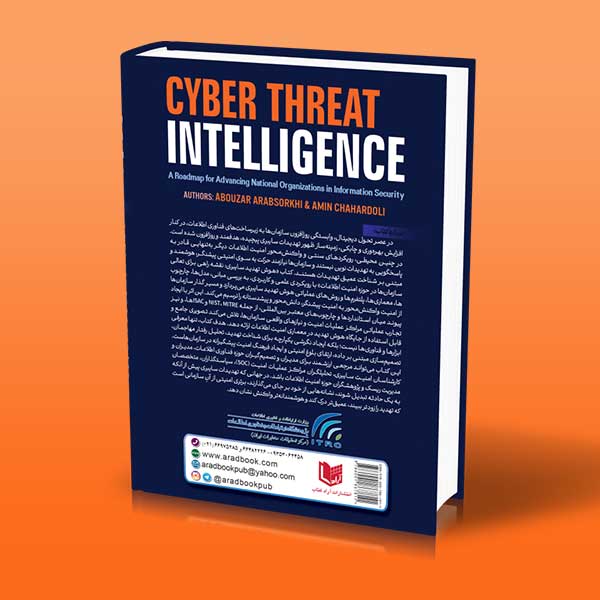
کتاب هوش تهدید سایبری (یک نقشه راه)
445,000 تومان
مشخصات کلی کتاب هوش تهدید سایبری (یک نقشه راه برای تعالی سازمان های کشور در حوزۀ امنیت اطلاعات)
✍️اثر ابوذر عرب سرخی (Abouzar Arab-Sorkhi)
✍️اثر امین چهاردولی (Amin Chahardoli)
این کتاب رویکردی جامع، سازمانمحور و تا حدی معماریمحور به «هوش تهدید سایبری» دارد و از مفاهیم پایه تا چارچوبها، استانداردها، مدلهای مرجع و نقشه راه پیادهسازی را پوشش میدهد.
«هوش تهدید سایبری» کتابی جامع برای آشنایی با مفاهیم، ساختارها، فرآیندها و الزامات ایجاد و توسعه قابلیتهای هوش تهدید سایبری در سازمانهاست. این کتاب تلاش میکند هوش تهدید را از یک مجموعه اطلاعات پراکنده درباره حملات و تهدیدات، به یک فرآیند نظاممند برای شناخت تهدید، تحلیل ریسک، تصمیمسازی و پاسخ مؤثر به حوادث سایبری تبدیل کند.
معرفی کتاب هوش تهدید سایبری (یک نقشه راه برای تعالی سازمان های کشور در حوزه امنیت اطلاعات)
کتاب ابتدا به مفاهیم پایهای مانند مدلسازی تهدید، پاسخگویی به حادثه، تحلیل مخاطره، فیدهای تهدید و شکار تهدید میپردازد و سپس مفهوم هوش تهدید سایبری، ضرورت استفاده از آن در سازمانها، منافع آن، انواع هوش تهدید و چرخه کامل آن شامل جهتدهی، جمعآوری، پردازش، تحلیل، انتشار و بازخورد را بررسی میکند.
در ادامه، نگاه کتاب از مفاهیم نظری به سمت زیرساختها و ابزارهای عملیاتی حرکت میکند. چارچوبهایی مانند MITRE ATT&CK، مدل الماس، Cyber Kill Chain، NIST، OODA Loop و MISP معرفی شده و پلتفرمهایی مانند Splunk Phantom، MISP، ThreatConnect، Anomali ThreatStream و EclecticIQ مورد توجه قرار میگیرند. همچنین استانداردها و سازوکارهایی مانند API، STIX، TAXII و CTISS برای تبادل و توصیف اطلاعات تهدید بررسی میشوند.
یکی از بخشهای مهم کتاب، پرداختن به مدلهای مرجع و معماری هوش تهدید سایبری است. در این بخش بر یکپارچگی سیستمها و فرآیندها، استانداردسازی و تطبیقپذیری، امنیت بهعنوان یک اولویت راهبردی، تحلیل و پیشبینی تهدیدات و افزایش بهرهوری تأکید شده و چند مدل مرجع برای توسعه هوش تهدید و نحوه انتخاب آنها در محیط عملیاتی بررسی میشود.
کتاب همچنین مفهوم آگاهی وضعیتی سایبری را بهعنوان یکی از عوامل مؤثر در ایجاد هوشمندی سایبری سازمان بررسی میکند و نقش آن را در تصمیمسازی و هوش امنیت سایبری، مدلهای آگاهی وضعیتی و عوامل مؤثر بر شکلگیری این قابلیت در سازمان مورد توجه قرار میدهد.
در بخش پایانی، کتاب از مرحله شناخت و طراحی به سمت پیادهسازی و توسعه سازمانی میرود و یک نقشه راه برای حرکت سازمانها به سمت هوش تهدید سایبری ارائه میکند؛ از تعریف هدف و تحلیل و ارزیابی گرفته تا طراحی راهکار، پیادهسازی، پایش و ارزیابی. همچنین اصول و الزامات کلان شامل تعیین استراتژی و سیاستها، ایجاد زیرساخت، آموزش و توسعه مهارتها، همکاری و اشتراکگذاری اطلاعات، فرآیندهای مستمر و مدیریت مخاطره و پاسخگویی بررسی میشوند.
در مجموع، این کتاب میتواند منبعی مناسب برای افرادی باشد که میخواهند هوش تهدید سایبری را نه صرفاً بهعنوان اطلاعات مربوط به حملات، بلکه بهعنوان یک قابلیت سازمانی برای شناخت تهدیدات، افزایش آگاهی، مدیریت ریسک و پشتیبانی از تصمیمگیری امنیتی درک کنند.
کلمات کلیدی: هوش تهدید سایبری، Cyber Threat Intelligence، CTI، امنیت سایبری، تهدیدات سایبری، تحلیل تهدید، مدلسازی تهدید، شکار تهدید، Threat Hunting، پاسخ به حادثه، تحلیل مخاطره، MITRE ATT&CK، Cyber Kill Chain، NIST، MISP، STIX، TAXII، آگاهی وضعیتی سایبری، مدیریت تهدید، نقشه راه امنیت سایبری، اشتراکگذاری اطلاعات تهدید
| موضوع | دانشگاهی |
|---|---|
| عنوان اصلی | کتاب هوش تهدید سایبری (یک نقشه راه برای تعالی سازمان های کشور در حوزۀ امنیت اطلاعات) (فهرست و قسمتی از متن کتاب) |
| نام لاتین | CYBER THREAT INTELLIGENCE |
| نویسنده | ابوذر عرب سرخی ، امین چهاردولی |
| موضوع | امنیت اطلاعات کامپیوتری ، جرایم کامپیوتری ، پیشگیری |
| ناشر | آراد کتاب |
| نوبت و سال چاپ | چاپ اول تابستان ۱۴۰۵ |
| شابک | 9786001867811 |
| تعداد صفحات | ۱۳۴ صفحه |
| قطع کتاب | وزیری |
| نوع جلد | شومیز |
| جنس کاغذ | تحریر سفید |


دیدگاهها
هیچ دیدگاهی برای این محصول نوشته نشده است.